
|
Lire l'article
Getting your Trinity Audio player ready...
|
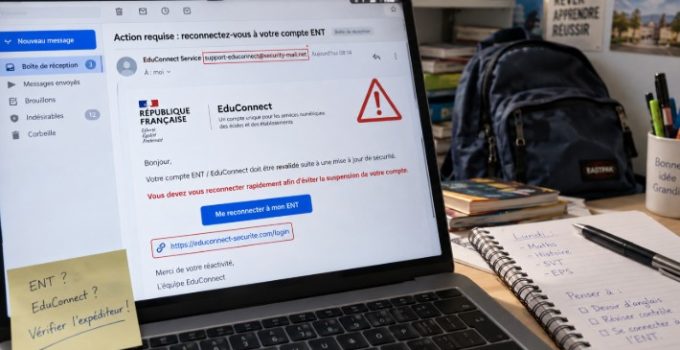
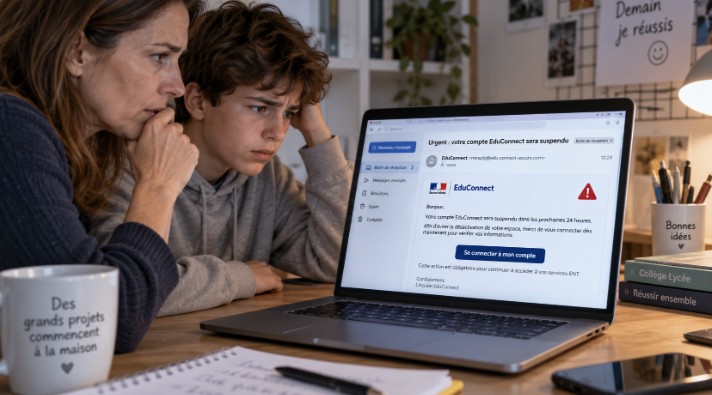
Un mail annonce la suspension d’un compte EduConnect ou une action urgente sur l’ENT. Logo, prénom et mise en page semblent crédibles, mais le message peut être frauduleux.
Quelques secondes suffisent pour transmettre un identifiant scolaire et un mot de passe. Mieux vaut donc vérifier l’expéditeur et le lien plutôt que se fier à l’apparence du mail.
Pourquoi les comptes EduConnect et ENT attirent les fraudeurs
EduConnect donne accès à plusieurs services liés à la scolarité : espace numérique, livret scolaire, démarches administratives ou informations personnelles. Les outils numériques au collège occupent désormais une place importante dans le suivi scolaire, ce qui multiplie aussi les comptes, plateformes et messages à surveiller.
Un compte compromis peut donc contenir davantage qu’une simple liste de notes.
Un fraudeur peut récupérer le nom d’un élève, son établissement, certaines informations liées à sa scolarité ou tenter de réutiliser le mot de passe sur d’autres plateformes. Adopter quelques réflexes pour naviguer avec prudence permet de réduire les risques lorsque plusieurs services en ligne sont utilisés avec les mêmes appareils. Le danger augmente encore lorsque le même code sert aussi pour une messagerie ou un réseau social.
Le phishing, aussi appelé hameçonnage, reste très répandu. Cybermalveillance.gouv.fr indique que cette fraude représentait environ un tiers des demandes d’assistance en 2025.
Les périodes scolaires les plus sensibles
La rentrée, les inscriptions, l’orientation, les demandes de bourse ou la publication des classes favorisent les messages frauduleux. Parents et élèves reçoivent davantage de mails et ont donc tendance à cliquer plus vite.
En août 2026, un faux service intitulé « Informations de classe » a par exemple demandé à des collégiens de renseigner leurs identifiants EduConnect pour connaître leur future classe. Les données saisies étaient ensuite testées sur le véritable portail.
Reconnaître un faux mail EduConnect ou ENT
Un logo officiel ne garantit rien. Une signature administrative non plus.
Les fraudeurs peuvent reproduire facilement une présentation, copier le nom d’un établissement ou reprendre les couleurs d’un ENT. L’adresse de l’expéditeur, la destination réelle du lien et le type de demande restent beaucoup plus instructifs.
Les signes qui doivent attirer l’attention sont notamment :
- adresse d’expédition inhabituelle ou domaine légèrement modifié ;
- lien raccourci, étrange ou différent du portail utilisé habituellement ;
- demande directe de mot de passe, données personnelles ou coordonnées bancaires ;
- pièce jointe inattendue, surtout au format HTML, ZIP ou exécutable ;
- menace de suspension immédiate du compte ou délai anormalement court ;
- page de connexion très ressemblante, mais dont l’adresse web n’est pas officielle.
Sur ordinateur, placer le curseur sur un lien sans cliquer permet généralement de voir sa destination. Ce petit contrôle prend deux ou trois secondes et permet déjà d’éliminer de nombreux faux messages.
Le cadenas HTTPS n’est pas une preuve suffisante
Un cadenas affiché dans le navigateur signifie simplement que la connexion avec le site est chiffrée.
Un faux portail peut lui aussi utiliser HTTPS. Une adresse frauduleuse peut donc paraître propre, afficher un cadenas et reprendre presque exactement l’apparence d’EduConnect. Le point à contrôler reste le nom de domaine.
Le véritable service EduConnect utilise l’infrastructure officielle de l’Éducation nationale. En cas de doute, mieux vaut fermer le message et accéder au portail depuis un favori ou depuis un site institutionnel connu.
Vrai mail scolaire ou tentative de phishing
| Critère | Message crédible | Message suspect |
| Expéditeur | Domaine connu de l’établissement | Domaine inconnu ou légèrement modifié |
| Lien | Portail scolaire habituel | Adresse inhabituelle ou raccourcie |
| Mot de passe demandé | Non demandé dans le mail | Formulaire incitant à le saisir |
| Urgence | Délai cohérent | Menace de blocage immédiat |
| Pièce jointe | Document attendu | Fichier inattendu |
| Données bancaires | Démarche accessible depuis le portail officiel | Paiement demandé via un lien reçu |
| Page de connexion | Domaine officiel | Copie visuelle avec une autre URL |
| Réflexe recommandé | Accès direct au portail | Ne pas cliquer |
Le test le plus simple consiste à ne rien utiliser dans le courriel. Ouvrez directement EduConnect ou l’ENT depuis votre navigateur. Si l’information est réelle, elle apparaît généralement dans l’espace scolaire.
Un mail bien écrit peut être frauduleux
Les fautes d’orthographe constituaient autrefois un indice assez fréquent. Ce n’est plus suffisant.
Les messages frauduleux peuvent aujourd’hui présenter un français correct, une mise en page propre et des informations adaptées au destinataire. Certains reprennent même le nom de l’élève, son établissement ou sa classe.
Cette personnalisation ne garantit donc aucune authenticité. En avril 2026, le ministère de l’Éducation nationale a signalé un incident de sécurité concernant des données de certains élèves. Des noms, prénoms, identifiants EduConnect, établissements et classes figuraient parmi les données potentiellement concernées. Savoir protéger ses données personnelles prend alors tout son sens, notamment lorsqu’une même adresse mail sert à plusieurs comptes.
Ce type de fuite facilite ensuite la création de mails de phishing personnalisés, beaucoup plus crédibles qu’un message envoyé au hasard.
Une demande de réinitialisation EduConnect arrive par mail
La première réaction doit être simple : ne cliquez pas sur le bouton reçu.
Ouvrez directement EduConnect depuis son portail officiel et vérifiez si une action est réellement demandée. Les procédures de récupération d’identifiant ou de mot de passe existent déjà sur les pages officielles.
Un message qui affirme qu’un compte sera définitivement supprimé dans quelques minutes si aucune information n’est renseignée doit susciter une forte méfiance.
Sur smartphone, l’adresse est plus difficile à contrôler
Les faux liens fonctionnent particulièrement bien sur téléphone, car l’écran affiche moins d’informations.
Un appui prolongé sur le lien permet souvent d’afficher son adresse avant ouverture. Il faut alors regarder la fin du nom de domaine et pas seulement les premiers mots.
Une adresse contenant « educonnect » ou « education » n’est pas forcément officielle. Par exemple, un domaine du type educonnect-securite-compte.fr peut appartenir à n’importe quel propriétaire.
Vous avez cliqué sans saisir vos identifiants
Cliquer sur un lien frauduleux ne signifie pas automatiquement que le compte est compromis.
Si aucun mot de passe, aucune donnée personnelle et aucune information bancaire n’ont été renseignés, le risque est généralement plus faible. Fermez la page et supprimez le message. Les techniques utilisées ressemblent d’ailleurs à celles des fausses alertes reçues par SMS, où une communication crédible sert à conduire la victime vers un site frauduleux.
En revanche, si un fichier a été téléchargé ou ouvert, mieux vaut vérifier l’appareil avec les outils de sécurité disponibles. Les pièces jointes restent une méthode utilisée pour rediriger vers des pages frauduleuses ou diffuser certains programmes malveillants.
Vous avez saisi votre mot de passe sur un faux site
Dans ce cas, il faut agir rapidement.
Modifiez le mot de passe EduConnect depuis le portail officiel. Si ce même mot de passe sert ailleurs, changez-le également sur les autres comptes concernés, en priorité sur la messagerie personnelle.
Prévenez ensuite l’établissement ou le service informatique afin qu’il puisse vérifier si d’autres familles ont reçu le même message. Conserver une capture d’écran, l’adresse du site et le mail d’origine peut aussi faciliter le signalement.
Attention lorsque la boîte mail est déjà compromise
Le problème devient plus sérieux lorsqu’un fraudeur possède déjà l’accès à la messagerie familiale.
Il peut alors lire de vrais mails scolaires, identifier l’établissement fréquenté ou intercepter certaines procédures de récupération de compte. Modifier le mot de passe EduConnect sans sécuriser la messagerie ne suffit donc pas.
Dans cette situation, commencez par changer le mot de passe de l’adresse mail, vérifiez les appareils connectés et fermez les sessions inconnues. Contrôlez également l’adresse et le numéro utilisés pour récupérer le compte.
Des mots de passe différents pour EduConnect, la messagerie et les autres services réduisent fortement les conséquences d’une compromission.
Les erreurs les plus fréquentes face à un faux mail scolaire
Le premier mauvais réflexe consiste à cliquer parce que le nom de l’établissement apparaît dans le message.
Un autre consiste à considérer le cadenas HTTPS comme une preuve de fiabilité. Certains utilisateurs se fient aussi au logo, à la qualité du français ou au nom complet de l’élève. Aucun de ces éléments ne suffit.
Le critère le plus fiable reste la destination réelle du lien, associée à la nature de la demande. Un établissement scolaire n’a aucune raison de réclamer le mot de passe EduConnect par courriel.
Trois contrôles simples avant toute connexion
Avant de saisir des identifiants, prenez quelques secondes pour examiner l’expéditeur, le domaine et le motif de la demande.
Si un détail paraît inhabituel, fermez le message et passez directement par l’ENT ou EduConnect. Contacter le secrétariat de l’établissement reste également une solution rapide lorsqu’un mail annonce une démarche inhabituelle.
Vérifier avant de se connecter
Le phishing scolaire devient plus crédible, plus personnalisé et parfois beaucoup plus propre qu’autrefois.
Un bon réflexe réduit pourtant fortement le risque : ne jamais utiliser directement un lien reçu lorsqu’un mail demande une connexion sensible. Accéder soi-même à EduConnect ou à l’ENT, puis vérifier l’information depuis l’espace officiel, reste la méthode la plus simple pour éviter de transmettre ses identifiants à un faux site.