
|
Lire l'article
Getting your Trinity Audio player ready...
|
Un faux mail de connexion, un lien frauduleux ou un mot de passe dérobé peuvent suffire à compromettre une messagerie. Pour limiter ces risques, la clé de sécurité physique constitue une solution particulièrement efficace contre le phishing. Encore faut-il choisir un modèle compatible avec Gmail, Outlook ou son service de messagerie, sans dépenser davantage que nécessaire.
Pourquoi une clé physique protège mieux une messagerie contre le phishing ?
Le phishing, également appelé hameçonnage, consiste à tromper une personne pour obtenir ses identifiants, son mot de passe ou d’autres informations confidentielles. Les fraudeurs reproduisent fréquemment les pages de connexion de Gmail, Microsoft ou d’autres services populaires. L’utilisateur croit accéder à sa messagerie alors qu’il communique ses données à un site frauduleux.
Une clé d’authentification physique réduit considérablement ce risque. Elle fonctionne comme un dispositif de vérification supplémentaire, généralement branché sur un port USB ou connecté par NFC. Sans cette clé, une personne ayant récupéré le mot de passe ne peut normalement pas terminer une connexion protégée par une authentification FIDO correctement configurée.
Le fonctionnement des technologies FIDO2 et WebAuthn
Les clés modernes utilisent principalement les standards FIDO2 et WebAuthn. Ces technologies reposent sur la cryptographie asymétrique : une clé privée reste protégée dans le dispositif physique, tandis qu’une clé publique permet au service de vérifier l’authentification.
Lors d’une connexion, le navigateur et la clé vérifient l’identité du site. Un faux domaine ne peut donc pas obtenir une validation destinée au véritable service. Cette vérification distingue FIDO2 des codes temporaires, parfois interceptés ou récupérés sur des pages frauduleuses.
La clé ne transmet pas son secret cryptographique au site.
Cette protection prend tout son intérêt face aux tentatives de phishing scolaire, aux faux messages de réinitialisation et aux notifications trompeuses qui imitent une connexion officielle.
Les meilleures clés physiques pour sécuriser Gmail ou Outlook
Plusieurs fabricants proposent des dispositifs compatibles avec les standards FIDO. Les différences portent principalement sur les connecteurs, les protocoles supplémentaires et le prix. Pour un particulier souhaitant protéger sa boîte mail, trois références méritent particulièrement l’attention.
Yubico Security Key C NFC : le choix économique
La Security Key C NFC de Yubico convient particulièrement aux utilisateurs recherchant une protection efficace sans fonctionnalités professionnelles superflues. Elle prend en charge FIDO2/WebAuthn et FIDO U2F, avec une connexion USB-C et NFC.
Son prix indicatif est de 34,80 € TTC sur la boutique française du fabricant. Elle fonctionne notamment avec les comptes Google et Microsoft compatibles, sans batterie ni logiciel obligatoire pour son utilisation FIDO courante.
Cette simplicité présente aussi une limite : le modèle ne gère pas les protocoles OATH-TOTP, PIV ou OpenPGP. Pour une messagerie personnelle, cette restriction reste généralement sans conséquence.
YubiKey 5C NFC : davantage de possibilités pour les professionnels
La YubiKey 5C NFC reprend les fonctions FIDO2 tout en intégrant plusieurs protocoles complémentaires. Elle permet notamment de gérer des codes OATH-TOTP, des certificats de carte à puce PIV et certaines opérations OpenPGP.
Affichée autour de 69,60 € TTC sur la boutique française consultée, elle s’adresse davantage aux administrateurs, indépendants et professionnels utilisant plusieurs systèmes d’authentification.
Son intérêt dépend donc des usages réels. Pour une simple connexion Gmail, les capacités supplémentaires ne renforcent pas automatiquement la résistance au phishing par rapport à une Security Key FIDO2 correctement utilisée.
Google Titan : une alternative intéressante pour Gmail
La Google Titan Security Key constitue une autre possibilité pour les personnes utilisant régulièrement les services Google. Disponible en versions USB-A/NFC et USB-C/NFC, elle prend en charge les standards FIDO et le programme Protection Avancée de Google.
Son composant matériel sécurisé et son micrologiciel développé par Google participent à la protection des identifiants cryptographiques. La clé fonctionne également avec d’autres services compatibles FIDO : elle ne se limite donc pas à Gmail.
Son prix français et sa disponibilité doivent être vérifiés directement sur Google Store avant l’achat.
Comparatif des clés de sécurité physiques
| Modèle | Connexion | Fonctions principales | Prix indicatif |
| Yubico Security Key C NFC | USB-C, NFC | FIDO2, U2F | 34,80 € |
| Yubico Security Key NFC | USB-A, NFC | FIDO2, U2F | 34,80 € |
| YubiKey 5C NFC | USB-C, NFC | FIDO2, TOTP, PIV, OpenPGP | 69,60 € |
| Google Titan | USB-A ou USB-C, NFC | FIDO2, protection Google | À vérifier |
Prix TTC indicatifs relevés sur les boutiques françaises de Yubico, susceptibles d’évoluer. Les fonctions disponibles dépendent aussi du service de messagerie.
Pour la majorité des particuliers, la Security Key C NFC représente le meilleur compromis entre prix, simplicité et protection contre le phishing. La YubiKey 5C NFC devient intéressante lorsqu’une fonction professionnelle précise nécessite ses protocoles additionnels.
USB-A, USB-C ou NFC : quel format privilégier ?
La compatibilité physique constitue l’un des premiers éléments à vérifier. Une clé très performante, mais impossible à brancher sur son ordinateur, perd immédiatement une grande partie de son intérêt.
Les ordinateurs récents possèdent généralement des connecteurs USB-C, tandis que certains PC fixes et portables plus anciens disposent principalement de ports USB-A. Le NFC, technologie de communication sans contact à courte distance, facilite quant à lui l’utilisation sur de nombreux smartphones.
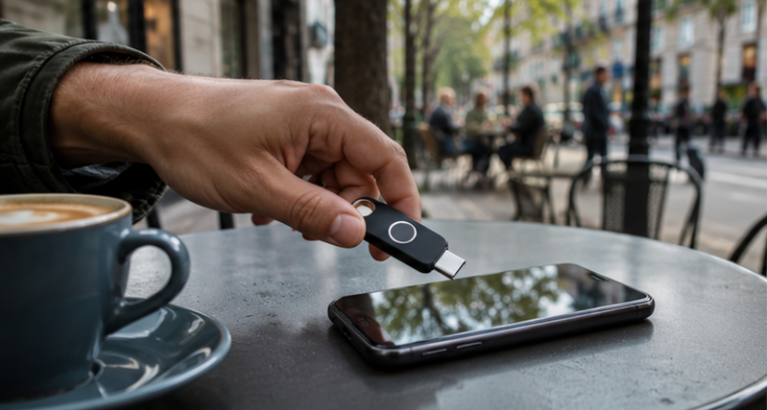
Utilisation d’une clé de sécurité sans contact avec un smartphone en terrasse
Utiliser sa clé sur Android ou iPhone
Sur un smartphone Android compatible, une clé NFC peut généralement être approchée du téléphone pour valider une connexion. Sur iPhone, le fonctionnement dépend du modèle, de la version d’iOS, du navigateur et du service concerné.
Une clé USB-C peut également convenir aux appareils disposant d’un connecteur adapté. Pour les anciens iPhone équipés d’un port Lightning, certaines configurations nécessitent un adaptateur compatible, sans garantie de prise en charge de toutes les opérations.
Avant l’achat, mieux vaut vérifier les exigences du fabricant et du service utilisé. Google précise notamment les conditions d’utilisation de ses clés Titan sur Android et iOS.
Comment activer une clé de sécurité sur sa messagerie ?
L’installation d’une clé physique reste relativement simple. La principale difficulté consiste parfois à trouver le bon réglage dans les paramètres du compte.
Pour Gmail, la configuration passe par la rubrique de sécurité du compte Google. Pour Outlook.com, elle s’effectue depuis les options de sécurité du compte Microsoft. Une messagerie professionnelle hébergée sur Microsoft 365 peut nécessiter l’autorisation préalable d’un administrateur.
Les étapes pour enregistrer une clé FIDO2
La procédure générale suit cet ordre :
- Connectez-vous à votre compte depuis son site officiel, sans utiliser de lien reçu par mail.
- Ouvrez les paramètres de sécurité et d’authentification.
- Recherchez l’option permettant d’ajouter une clé de sécurité ou une passkey.
- Insérez votre clé USB ou activez la connexion NFC lorsque le service le demande.
- Définissez un code PIN FIDO2 si la procédure le nécessite, puis touchez le capteur de la clé pour confirmer.
- Ajoutez une seconde clé de secours et effectuez un essai de connexion.
Selon le fournisseur, la clé peut servir de second facteur après le mot de passe ou héberger un passkey matériel permettant une connexion sans mot de passe.
Attention toutefois : l’ajout d’une clé ne supprime pas automatiquement les anciennes méthodes de connexion. Des procédures de récupération moins robustes peuvent maintenir certains risques.
Pourquoi acheter deux clés physiques plutôt qu’une seule ?
La perte d’une clé constitue une difficulté souvent sous-estimée. Un porte-clés oublié dans un train, un sac égaré ou un dispositif endommagé peuvent empêcher l’accès à certains comptes fortement protégés.
L’achat de deux clés de sécurité permet d’anticiper cette situation. La première accompagne les déplacements habituels, tandis que la seconde reste conservée dans un endroit sécurisé, distinct du trousseau principal.
Google recommande également l’ajout d’une clé de secours pour son programme Protection Avancée.
Avec deux Security Key C NFC à 34,80 € l’unité, le budget atteint 69,60 € TTC hors éventuels frais de livraison. Une dépense supérieure à l’achat d’un seul dispositif, mais intéressante pour limiter les difficultés de récupération d’un compte.
Une clé physique suffit-elle à empêcher le piratage des emails ?
Une clé FIDO2 protège efficacement le processus d’authentification contre les faux sites de connexion. En revanche, elle ne constitue pas une protection complète contre toutes les formes de piratage informatique.
Un logiciel malveillant installé sur un ordinateur peut, par exemple, récupérer certaines données accessibles après une connexion légitime. Un pirate peut aussi exploiter une session déjà ouverte ou une application tierce disposant d’autorisations excessives.
La clé ne bloque pas non plus les pièces jointes dangereuses ni les demandes de virement frauduleuses reçues par email.
D’où l’intérêt de conserver des habitudes de sécurité cohérentes : mises à jour régulières, mots de passe distincts, contrôle des appareils connectés et vigilance face aux messages inhabituels. Ces précautions rejoignent les recommandations pour éviter les arnaques sur internet.
Attention aux méthodes de récupération du compte
Un détail mérite une attention particulière : la sécurité du compte dépend aussi des moyens utilisés pour retrouver son accès.
Une messagerie protégée par une clé physique peut rester exposée si une procédure de récupération permet de contourner trop facilement cette authentification. Il convient donc de vérifier l’adresse secondaire, le numéro de téléphone, les appareils de confiance et les méthodes de secours autorisées.
Cette vérification concerne également les services reliés au compte principal. Une adresse secondaire compromise peut faciliter certaines tentatives de récupération frauduleuses.
Clé physique ou application d’authentification : laquelle choisir ?
Les applications telles que Google Authenticator ou Microsoft Authenticator constituent des solutions pratiques pour sécuriser les connexions. Elles produisent notamment des codes temporaires à six chiffres, généralement valables pendant une trentaine de secondes.
Leur limite apparaît lorsqu’un fraudeur réussit à convaincre sa victime de saisir ce code sur un faux site. Certains outils de phishing peuvent alors exploiter immédiatement l’information transmise.
La clé physique FIDO2, utilisée avec WebAuthn, résiste mieux à ce scénario grâce à sa vérification cryptographique du service destinataire.
Pour une personne gérant une boîte mail contenant des contrats, documents financiers ou correspondances sensibles, cette distinction mérite d’être prise en compte. Une application d’authentification reste préférable à l’absence de second facteur, mais FIDO2 apporte une résistance au phishing supérieure aux codes temporaires classiques.
Que faire si la clé physique est perdue ou volée ?
Perdre sa clé de sécurité n’entraîne pas automatiquement le piratage de sa messagerie. Un dispositif trouvé dans la rue ne révèle pas directement le mot de passe du compte. De plus, les passkeys matériels nécessitent généralement un code PIN ou une vérification locale appropriée.
Le véritable problème concerne l’accès du propriétaire à sa messagerie.
Si une seconde clé a été enregistrée, la récupération reste relativement simple. Il suffit de se connecter avec ce dispositif, puis de retirer la clé perdue des méthodes d’authentification autorisées.
Sans secours, la récupération dépend entièrement des procédures disponibles chez le fournisseur. Certaines vérifications peuvent demander plusieurs jours, particulièrement pour les comptes bénéficiant d’une protection renforcée.
Il convient aussi de distinguer une difficulté de connexion d’une disparition de messages. Une clé physique ne sauvegarde pas les emails. Pour la perte de courriers déjà supprimés, les solutions concernant les emails Gmail supprimés répondent à une problématique différente.
Les erreurs fréquentes lors de l’achat d’une clé de sécurité
Le prix ne constitue pas toujours le meilleur indicateur de qualité pour cet équipement. Plusieurs erreurs peuvent entraîner des dépenses inutiles ou une protection incomplète.
Confondre clé USB classique et clé FIDO2
Une clé USB destinée à stocker des fichiers n’est pas un dispositif d’authentification. Même protégée par un mot de passe, elle ne réalise pas automatiquement les vérifications cryptographiques nécessaires contre le phishing.
Avant l’achat, la fiche technique doit mentionner explicitement FIDO2, WebAuthn ou FIDO U2F.
Choisir un modèle sans vérifier les services compatibles
La présence du standard FIDO2 ne garantit pas que toutes les messageries accepteront la clé. Certaines plateformes professionnelles imposent des politiques de sécurité particulières. D’autres services acceptent les passkeys logiciels, mais pas forcément toutes les configurations matérielles.
Une vérification de compatibilité auprès du fournisseur évite les mauvaises surprises.
Négliger la sécurité du matériel utilisé
Un ordinateur infecté reste problématique, même avec une authentification robuste. Les navigateurs obsolètes, extensions suspectes et logiciels provenant de sources inconnues augmentent les risques.
La clé protège l’accès au compte, pas l’intégralité des activités réalisées après la connexion.
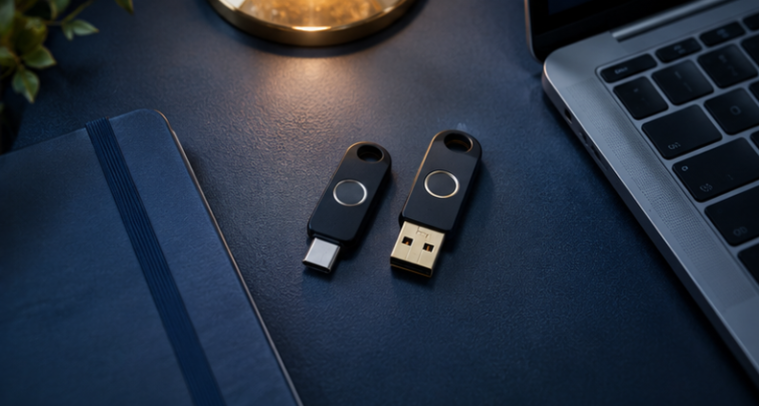
Deux clés de sécurité à connecteurs USB-A et USB-C sur un bureau professionnel
Quelle clé choisir selon son utilisation de la messagerie ?
Pour un compte Gmail personnel, une Security Key C NFC ou une Google Titan compatible répond généralement au besoin de protection contre les faux formulaires de connexion. Le choix dépend principalement des appareils utilisés et du prix proposé.
Un indépendant utilisant plusieurs services professionnels peut privilégier la YubiKey 5C NFC, notamment si des applications exigent des fonctions TOTP, PIV ou OpenPGP. Sa polyvalence devient alors un avantage concret.
Pour une entreprise disposant de nombreux comptes Microsoft 365, la question dépasse le simple achat individuel. Les administrateurs doivent vérifier les politiques d’authentification, le déploiement de FIDO2, la gestion des clés perdues et les méthodes de secours.
Enfin, une personne utilisant essentiellement son smartphone peut privilégier un modèle USB-C et NFC, à condition que ses appareils et applications soient effectivement compatibles.
Quelle clé physique acheter pour sa messagerie ?
La Yubico Security Key C NFC, vendue autour de 35 €, constitue un choix pertinent pour protéger une messagerie personnelle contre le phishing. Son fonctionnement FIDO2, sa connexion USB-C et sa compatibilité NFC répondent à la plupart des besoins courants.
Pour des usages professionnels plus complexes, la YubiKey 5C NFC apporte davantage de possibilités. Dans tous les cas, privilégier deux clés enregistrées et vérifier les méthodes de récupération du compte permet de construire une protection durable.